顧客情報を個人のメールに送る、退職前に営業資料をコピーする、会社が許可していないクラウドに社内文書を保存する。情報漏洩は、外部からのサイバー攻撃だけでなく、従業員による情報の持ち出しでも起こります。
警察庁によると、2025年の営業秘密侵害事犯の検挙事件数は38事件で、前年から16事件、72.7%増加しました。転職・独立時に営業秘密に関する情報を持ち出す事犯が多く見られるとされています。ただし、この数字は検挙された事件数であり、内部不正や情報漏洩の発生総数を示すものではありません。
内部不正による情報持ち出しを防ぐには、アクセス制限やログ管理に加え、「何を守るのか」「どの行為が禁止されるのか」「例外を誰が判断するのか」を明文化することが必要です。
本記事では、情報持ち出しが起きる場面から、社内ルールの記載例、退職時のチェック項目、マニュアル整備の進め方まで解説します。
参考:警察庁生活安全局「令和7年における生活経済事犯の検挙状況等について」
内部不正による情報持ち出しとは
内部不正による情報持ち出しとは、従業員や元従業員などが、会社の情報を権限や利用目的に反して取得・複製したり、外部へ送信したりする行為です。
対象は、顧客名簿や設計図面だけではありません。価格表、原価情報、営業資料、人事情報、業務ノウハウなども、管理すべき情報に含まれます。
また、情報の持ち出しは、USBメモリや紙の書類を社外へ運ぶ行為に限りません。個人メールへの転送、私用クラウドへの保存、スマートフォンでの撮影など、会社の管理が及ばない場所に情報を移す行為も確認が必要です。
故意の不正と、悪意のないルール違反を分けて考える
情報持ち出しへの対策では、次のような行為を分けて整理すると、必要な対応が明確になります。
| 区分 | 具体例 | 対策の重点 |
|---|---|---|
| 故意の不正 | 転職先で使うため、顧客名簿をコピーする | 権限管理、持ち出し制御、ログの確認 |
| 悪意のないルール違反 | 自宅で仕事をするため、資料を個人メールへ送る | 具体的なルール、承認手順、安全な代替手段 |
| 操作ミス・過失 | 共有先を間違える、書類を紛失する | 確認手順、設定の見直し、教育 |
これらは、法的な評価や社内での処分が同じになるわけではありません。ただし、情報漏洩を防ぐ実務では、故意の不正だけでなく、ルール違反や過失による流出にも備える必要があります。
情報持ち出しはどのような場面で起きるのか
退職・転職・独立に伴う資料のコピー
退職前後は、担当業務の引き継ぎやデータ整理が集中する時期です。その中で、顧客情報や提案資料を私物の端末・記録媒体へコピーするリスクがあります。
「自分が作った資料だから」「実績として残しておきたい」という認識でも、自由に持ち出せるとは限りません。会社の情報が含まれる資料については、作成者本人であっても、社内ルールや契約に沿った判断が必要です。
退職時には、持ち出し禁止事項の確認に加え、データの返却・削除、アカウント停止までを一連の手順にしておきましょう。
業務に必要のない情報へのアクセス
異動前の共有フォルダを引き続き閲覧できる、全社員が顧客情報をダウンロードできるなど、アクセス権の放置も情報持ち出しのリスクになります。
問題は、情報を見られる状態と、その情報を利用・複製してよい範囲が混同されやすいことです。
「アクセスできるから使ってよい」と受け取られないよう、業務上の利用範囲を明示するとともに、異動や担当変更に合わせて権限を見直します。
個人メール・私用クラウド・生成AIへの入力
仕事を進めるための行動が、情報管理上の問題につながることもあります。
例えば、次のようなケースです。
- 自宅で作業するため、社内資料を個人メールへ送る
- 取引先と共有するため、私用クラウドへアップロードする
- 要約や文章修正のため、社内文書を未承認の生成AIへ入力する
外部サービスを使ったからといって、直ちに情報が公開されたり、不正行為に該当したりするわけではありません。サービスの契約条件、設定、入力内容、会社の承認状況などによってリスクは異なります。
だからこそ、利用可能なサービスと取り扱える情報を、あらかじめ決めておくことが大切です。
社内ルールの明文化が情報持ち出し対策に必要な理由
「機密情報を持ち出さない」だけでは判断できない
「機密情報の社外持ち出しを禁止する」という一文だけでは、現場の判断が分かれる可能性があります。
どの情報が機密なのか。個人メールへの転送は認められるのか。在宅勤務で資料を印刷してよいのか。こうした具体的な場面まで示して、初めて行動につながるルールになります。
社内ルールには、少なくとも次の項目を含めましょう。
- 対象となる情報と具体例
- 保存・共有・持ち出しが認められる方法
- 禁止される行為
- 例外を認める条件と承認者
- 判断に迷った場合の相談先
- 誤送信や無断持ち出しに気づいた場合の報告先
禁止事項だけでなく、業務上必要な場合に使える方法を示すことも重要です。
営業秘密としての保護には「秘密管理性」が関わる
不正競争防止法上の営業秘密には、次の3つの要件があります。
| 要件 | 意味 |
|---|---|
| 秘密管理性 | 秘密として管理されていること |
| 有用性 | 事業活動に有用な技術上・営業上の情報であること |
| 非公知性 | 公然と知られていないこと |
経済産業省の営業秘密管理指針では、企業が秘密として管理しようとする意思を管理措置によって示し、従業員等がそれを認識できる状態にすることが重視されています。アクセス制限は、そのための管理措置の一つです。
例えば、情報の区分、秘密表示、社内規程、教育、アクセス管理などを組み合わせて運用します。
ただし、「ルールが書かれていないから一切保護されない」「秘密と表示すれば必ず保護される」とは言い切れません。秘密管理性は具体的な管理状況などによって判断され、営業秘密に該当しない場合でも、契約違反など別の法的問題が生じる可能性があります。
社内ルールの明文化は、情報を守る運用を整え、管理状況を説明できるようにするための重要な取り組みです。
内部不正による情報持ち出しを防ぐ6つの対策
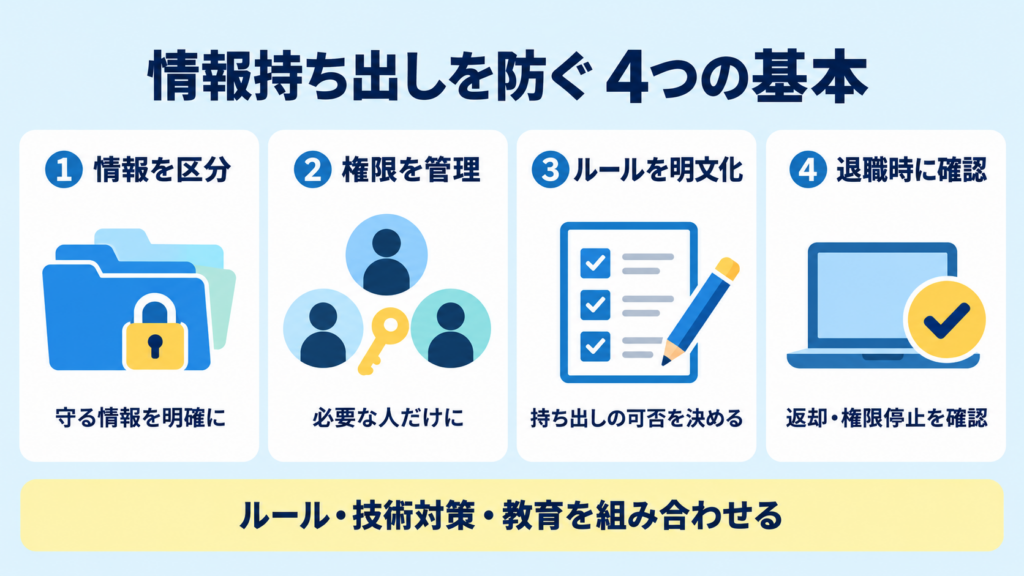
1.守るべき情報を洗い出し、区分する
まず、どの情報が、どこに保存されているかを確認します。
顧客情報、価格・原価情報、設計データ、人事情報などを洗い出し、管理責任者と利用者の範囲を整理しましょう。
情報の重要度に応じて、「公開可」「社内限り」「関係者限り」などの区分を設け、保存先や共有方法に結びつけます。区分を増やしすぎず、従業員が日常業務で使い分けられる設計にすることがポイントです。
2.アクセス権限を必要な範囲に絞る
情報へのアクセスは、担当業務に必要な範囲で付与します。
閲覧権限だけでなく、編集、ダウンロード、外部共有などの操作権限も確認しましょう。異動や退職時の変更に加え、定期的な棚卸しを行うと、不要な権限を見つけやすくなります。
共用アカウントに依存すると、誰が操作したか分かりにくくなるため、利用者を識別できる運用も必要です。
3.メール・USB・クラウドなどの利用条件を定める
情報を扱う手段ごとに、利用条件と承認手順を決めます。
例えば、個人メールへの業務資料の送信は禁止し、外部共有には会社指定のサービスを使う、といったルールです。
必要に応じて、USBメモリの利用制限、外部共有先の制限、大量ダウンロードの検知など、技術的な対策も組み合わせます。
ルールと技術対策は、併せて整えることで実効性が高まります。現場の注意力だけに頼らず、誤った操作をしにくい環境をつくりましょう。
4.操作ログを保存し、確認する担当者を決める
ログを保存していても、誰も確認していなければ、異常の発見が遅れる可能性があります。
記録する操作、保存期間、確認担当者、異常時の報告先を決めておきます。大量のファイル取得や、通常と異なる外部共有など、確認すべき行動も整理しましょう。
ただし、通常と異なる操作が見つかっただけで、不正と決めつけることはできません。業務上の理由を確認できる手順も必要です。
ログ管理は、利用目的と対象範囲を明確にし、従業員への周知や閲覧権限の制限を含めて運用します。
5.入社・異動・退職時の手続きを統一する
人事、所属部署、情報システム担当が別々に対応すると、権限変更や貸与物の回収が抜けやすくなります。
一つのチェックリストに、担当者、実施期限、完了確認欄を設けましょう。
特に退職時は、最終出社日と退職日が異なる場合もあるため、アカウントをいつ停止するかまで事前に決めておくことが重要です。
6.教育・相談・見直しを継続する
ルールを共有フォルダに置くだけでは、十分に伝わらないことがあります。
入社時や異動時の説明に加え、身近な事例を使って確認する機会を設けましょう。
「この資料を生成AIへ入力してよいか」「出張先で印刷してよいか」など、現場で迷いやすい場面を取り上げると、自分の業務と結びつけて理解しやすくなります。
問い合わせやヒヤリハットをもとに、ルールや手順を更新することも必要です。
情報持ち出し防止マニュアルの記載例
情報持ち出し防止のルールは、具体的な行動に置き換えて記載します。以下は、自社の業務や利用環境に合わせて調整するための例です。
| 場面 | ルールの記載例 |
|---|---|
| 個人メールへの送信 | 業務資料を個人のメールアドレスへ送信しない。在宅勤務では会社指定の端末・接続方法を使用する |
| 外部とのファイル共有 | 会社指定の共有サービスを利用する。共有先、閲覧権限、有効期限を確認する |
| USBメモリの使用 | 私物のUSBメモリは使用しない。業務上必要な場合は、指定された承認者の許可を得る |
| 生成AIの利用 | 会社が承認したサービスを、認められた情報の範囲内で利用する。判断できない情報は入力前に相談する |
| 資料の社外持ち出し | 持ち出す情報、目的、期間、保管方法を申請し、承認後に持ち出す |
| 退職時の資料整理 | 業務資料を私物端末や個人アカウントへ保存しない。引き継ぎと返却・削除確認は指定手順に従う |
| 誤送信・無断保存の発覚 | 気づいた時点で指定窓口へ報告し、独断で履歴やファイルを削除しない |
「原則禁止」と記載する場合は、例外申請の方法も併記します。相談先は部署名だけでなく、連絡手段や不在時の代替窓口まで示すと、緊急時にも使いやすくなります。
退職者による情報持ち出しを防ぐチェックリスト
退職時の確認は、本人への誓約書の提出依頼だけで終わらせず、システムや貸与物の管理と結びつけます。
| 確認項目 | 主な確認内容 |
|---|---|
| 業務情報の引き継ぎ | 保存先、担当案件、顧客対応履歴を引き継いだか |
| アカウントの停止 | メール、クラウド、業務システムなどの停止日時を決めたか |
| 権限・共有設定 | 共有フォルダや外部共有リンクの権限を見直したか |
| 貸与物の回収 | PC、スマートフォン、記録媒体、紙資料を回収したか |
| 個人環境にある業務データ | 会社の手順に沿って申告・返却・削除確認を行ったか |
| 秘密保持義務の確認 | 退職後の情報の取り扱いを説明したか |
| 完了確認 | 各担当者の対応結果を記録したか |
個人端末や個人アカウントの確認は、会社の規程や本人との合意、プライバシーへの配慮を踏まえて進めます。
従業員全員に共通する退職手続きとして運用すると、対応のばらつきを抑えられます。
情報持ち出しが疑われる場合の初動対応
予防策に加えて、持ち出しが疑われた場合の対応も決めておきましょう。
まず、指定された責任者へ報告し、対象となる情報、端末、アカウント、発覚日時、判明している操作を整理します。事実が確認できている内容と、推測を分けて記録することが大切です。
そのうえで、必要に応じて次の対応を行います。
- 関係するログ、メール、端末などの証拠を保全する
- アクセス権や外部共有設定を見直し、被害拡大を防ぐ
- 情報の種類と影響範囲を調べる
- 法務担当、弁護士、調査の専門家などへ相談する
- 関係機関への報告や顧客対応の必要性を確認する
調査前に端末を初期化したり、履歴を削除したりすると、事実確認に必要な情報が失われる可能性があります。操作の停止や証拠保全を誰が判断するかまで、対応マニュアルに含めておきます。
対策を機能させるには、日常業務の手順に組み込む
情報持ち出し防止マニュアルは、従業員が必要な場面で確認できることが重要です。
入社時のチェックリストには情報管理の説明を、外部共有の手順書には共有方法と承認条件を、退職手続きには返却・権限停止の確認を組み込みます。
mayclassでは、守るべきルールと、現場で判断するための基準を言語化することを大切にしています。
例えば、「社外共有は上長承認」とだけ書くよりも、「どの情報を、どの方法で共有するときに、誰の承認が必要か」まで整理する。そのうえで、顧客への提案方法など、担当者が工夫できる範囲も明確にします。
守るべき境界と裁量の範囲が分かれば、従業員は迷いを減らしながら業務を進められます。
複数部署にまたがる手順の整理や、現場の実態に合ったマニュアルづくりが難しい場合は、業務の可視化から着手する方法もあります。
mayclassは、業務の整理とヒアリングを通じて、判断基準や対応手順の明文化を支援しています。情報持ち出し防止に関する社内ルールやマニュアルの整備は、お問い合わせページからご相談ください。
まとめ|内部不正対策は、ルールと管理の仕組みを一緒に整える
内部不正による情報持ち出しを防ぐには、守るべき情報を明確にし、利用・共有・持ち出しの条件を具体的に定めることが必要です。
あわせて、アクセス権限の見直し、ログ管理、入退社時のチェック、教育と相談の仕組みを整えましょう。
マニュアルは、作成しただけでは十分に機能しません。従業員が実際に読む手順へ組み込み、業務やサービスの変化に合わせて更新することで、日常的な情報漏洩対策につながります。
▼下記記事もおすすめ▼
個人情報漏洩のメールが届いたら?本物・偽物の見分け方と確認・対応の手順