
「お客様の個人情報が漏洩した可能性があります」
利用しているサービスから、このようなメールが届くと不安になるものです。自分の情報は何が漏れたのか、パスワードを変更したほうがよいのか、すぐに確認したくなるかもしれません。
ただし、届いたメールが本物とは限りません。実在する会社を装い、漏洩への不安につけ込んで、パスワードやカード情報を入力させる偽の案内にも注意が必要です。
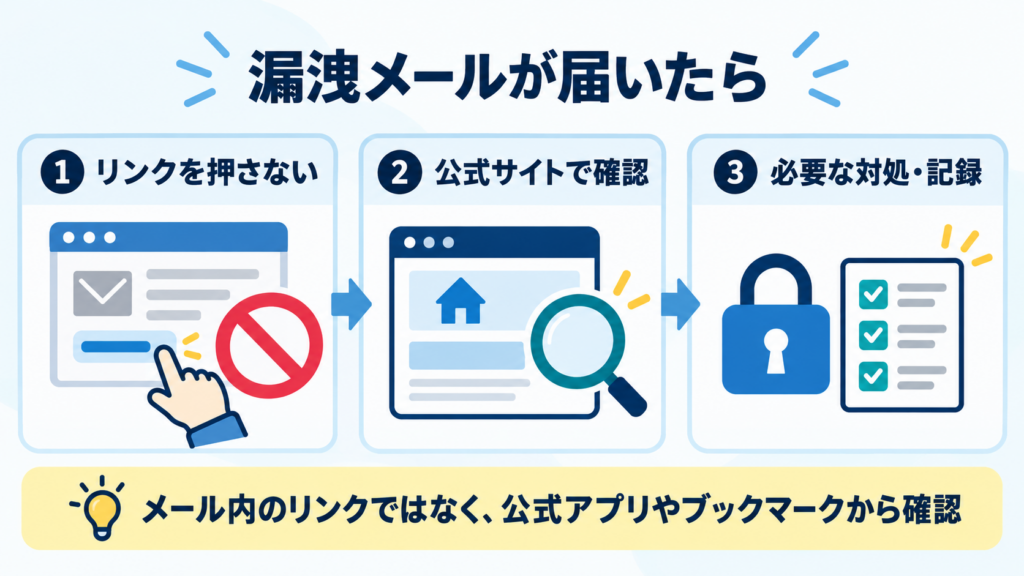
最初にすることは、メール内のリンクを開くことではなく、公式サイトや公式アプリから事実を確認することです。
この記事では、個人情報漏洩の通知メールが届いたときの確認方法と、本物だった場合の対応、偽サイトに情報を入力してしまった場合の対処法を解説します。
個人情報漏洩のメールが届いたら、最初にすること
メール内のリンクや添付ファイルをすぐに開かない
「至急ご確認ください」「補償の手続きが必要です」と書かれていても、そのままリンクを開いたり、添付ファイルを実行したりしないようにしましょう。
返信で個人情報を伝えることや、メールに書かれた電話番号へ連絡することも、確認前は控えます。偽の案内なら、リンクだけでなく電話番号も相手が用意した窓口かもしれません。
正規の通知にも対応期限がある場合はあります。ただし、急ぐことと、届いた案内をそのまま信用することは別です。必要な手続きほど、公式の入口から確認しましょう。
公式サイト・アプリを自分で開く
普段使っている公式アプリや、保存済みのブックマークからサービスにアクセスします。お知らせ欄や、ログイン後の通知を確認してください。
発表が見つかったら、メールに書かれた発生日、漏洩した情報、案内されている対応と照らし合わせます。実際に漏洩が起きていても、その事案に便乗した偽メールが届く可能性はあるためです。
警察庁も、メールやSMSのリンクを安易にクリックせず、公式アプリやブックマークを使って正しいサイトへ接続することを案内しています。
利用した覚えがなくても、過去の登録を確認する
名前に心当たりがないサービスでも、以前利用していた会社が名称を変えた場合や、運営会社名で通知している場合があります。
古い登録完了メールや契約履歴を確認してみましょう。退会後も、法令や規約に基づいて情報が保存されている場合があります。退会したことだけを理由に、無関係とは判断しないようにします。
心当たりがない場合も、メールへの返信で本人確認を進めず、公式窓口から確認してください。
漏洩通知の本物・偽物はどう見分ける?
差出人の表示名や企業ロゴだけでは判断できない
メールに見慣れた企業名やロゴがあっても、それだけでは本物と判断できません。表示名は自由に設定でき、ロゴやデザインも模倣されることがあります。
送信元アドレスが公式の案内と一致するかは確認の手がかりになります。ただし、アドレスやリンクの見た目だけで真偽を判断しきることは困難です。
大切なのは、不審な点を探すだけで終わらず、公式サイトやアプリで通知内容を確認することです。
パスワード・認証コード・送金を求める案内に注意する
たとえば、次のような要求があった場合は、その場で手続きを進めないでください。
- 被害確認のため、現在のパスワードを返信してほしい
- 本人確認のため、SMSで届いた認証コードを教えてほしい
- 補償金を受け取るため、カード番号を入力してほしい
- 漏洩した情報を削除するため、手数料を振り込んでほしい
ここに挙げたものは注意すべき要求の例です。正規の対応として追加手続きが案内される場合も、公式窓口で必要性と方法を確認してから進めましょう。
日本語が自然でも、安全とは限らない
「誤字がない」「説明が丁寧」「自分の名前が書かれている」という理由だけで信用することは避けましょう。自然な文章の偽メールや、個人情報を使った連絡も考えられます。
また、Webサイトのアドレスが「https」で始まっていても、そのサイトが正規の会社によるものだと保証されるわけではありません。
メールの本物らしさではなく、公式の入口から同じ案内を確認できるかを判断の軸にします。
本物の漏洩通知だった場合に確認する5つの項目
正規の通知だと分かったら、内容を読み、必要な対応を整理します。
| 確認項目 | 確認する内容 |
|---|---|
| 1.自分が対象か | 対象期間、会員区分、個別通知の内容 |
| 2.何が漏れたか | パスワード、連絡先、本人確認書類、カード情報など |
| 3.被害は確認されているか | 不正利用の有無、調査中の事項 |
| 4.何をすればよいか | パスワード変更、問い合わせ、利用状況の確認など |
| 5.どこで続報を確認するか | 公式のお知らせ、専用窓口、次の案内時期 |
「漏洩を確認した」と「漏洩した可能性がある」は、同じ意味ではありません。また、「不正利用は確認されていない」は、今後も被害が起こらないという保証ではありません。
確認済みの事実と調査中の情報を分けて読み、不明な点は公式窓口へ問い合わせます。
漏れた情報に応じて、必要な対応を進める
ID・パスワードなら、使い回し先も変更する
パスワードが流出した、または流出のおそれがある場合は、公式サイトやアプリから変更します。同じパスワードを使っているほかのサービスも、それぞれ異なるものに変更しましょう。
特に、メールアカウントは他サービスのパスワード再設定に使われることがあるため、使い回しがないか確認することが重要です。
ログイン履歴、登録メールアドレス、接続中の端末なども確認し、身に覚えのない変更があれば、正規の復旧手続きを進めます。利用できる場合は、多要素認証も設定してください。
氏名・住所・電話番号なら、不審な連絡に注意する
氏名や住所を知っている相手でも、本物の担当者とは限りません。「漏洩の調査担当です」と名乗る連絡が来ても、追加の個人情報や認証コードをすぐに伝えないようにします。
連絡先だけが漏れた場合でも、事業者からの案内を確認し、不審なメール、SMS、電話への警戒を続けましょう。
運転免許証などの本人確認書類なら、不審な契約・請求を確認する
運転免許証の画像などは、氏名、住所、生年月日、顔写真といった情報をまとめて含むため、なりすましへの悪用が懸念されます。
漏洩通知と問い合わせの記録を残し、身に覚えのない契約や請求、本人確認の連絡に注意してください。不審な利用があれば、該当する事業者や警察などへ相談します。
本人確認書類を再交付しても、流出した画像や氏名・住所が回収されるわけではありません。手続きの必要性は、発行元や関係窓口に確認しましょう。
カード情報なら、カード会社へ速やかに連絡する
カード情報が漏れた可能性がある場合は、公式アプリやカード裏面などで確認した正規の窓口へ連絡します。
利用明細に異常がないか確認し、利用停止や再発行など、必要な措置をカード会社に相談してください。パスワードを変えるだけで、カード情報の流出への対応が完了するわけではありません。
偽メールのリンクを開いた・情報を入力した場合は?
リンクを開いただけの場合
リンクを開いた後は、追加の入力やダウンロードをせず、ページを閉じます。そのうえで、何を操作したかを整理しましょう。
IPAは、フィッシングサイトにアクセスしても、情報入力やアプリのインストール等をしていなければ、基本的に被害は発生しないと案内しています。ただし、これは添付ファイルの実行や端末のあらゆる異常まで安全と保証するものではありません。
ファイルを実行した、アプリや構成プロファイルを入れた、不審な権限を許可した場合は、「開いただけ」と区別して相談してください。
参考:IPA「インターネットサービスへの不正ログインによる被害が増加中」
パスワードや認証コードを入力した場合
公式サイトやアプリから、速やかにアカウント保護の手続きを進めます。端末への感染が疑われる場合は、別の安全な端末で手続きし、専門窓口へ相談しましょう。
パスワードの変更に加え、身に覚えのないログインや登録情報の変更を確認します。他端末からのログアウトなどができる場合は、サービスの案内に沿って実施してください。
認証コードを伝えた場合、その時点でログインや取引を承認されている可能性があります。コードの有効期限切れを待たず、サービス提供者へ連絡します。
ログインできない場合は、公式の復旧窓口を利用しましょう。
カード情報を入力した・お金を送った場合
カード会社や金融機関へ速やかに連絡し、入力した情報や送金内容を伝えます。被害がある場合は警察にも相談してください。
メール、相手の連絡先、アクセスしたURL、送金日時、金額などは、確認や相談に必要な記録として保存します。追加の送金や、相手が案内する「返金手続き」は進めないようにしましょう。
仕事用の情報を入力した場合
業務用アカウント、顧客情報、会社のカード情報などが関係する場合は、会社の指定窓口へ速やかに報告します。
「まだ被害が分からない」「自分で直してから報告したい」と考えて、連絡を遅らせないことが大切です。発生時刻、入力した内容、実施した操作を伝え、その後は会社のマニュアルと担当者の指示に沿って対応します。
漏洩通知への対応を、簡単なマニュアルにしておく
「確認・対処・記録」の順番を決める
通知が届くたびに一から調べるのではなく、基本となる手順をまとめておくと、落ち着いて行動しやすくなります。
- メールのリンクから手続きを始めず、公式サイト・アプリを開く
- 自分が対象か、何が漏れたかを確認する
- 情報の種類に応じて、変更・問い合わせ・利用確認を行う
- 通知、公式発表、対応した日時と内容を保存する
- 続報と不審な利用がないか確認する
情報を入力してしまった場合や、すでに不正利用がある場合は、確認作業に時間をかけすぎず、サービス提供者や金融機関への連絡を優先しましょう。
家族や社内で、相談先を共有する
家族には「不安な通知が来たら、入力する前に相談する」といったルールを共有しておくと役立ちます。普段使っているサービスの公式窓口を把握しておくことも備えになります。
ただし、相談のためにパスワードや認証コードを共有する必要はありません。
会社では、報告先、不在時の代替窓口、最初に伝える項目まで決めておくと、発見者から対応担当者へつなげやすくなります。マニュアルは、注意事項だけでなく、実際に次の行動へ進める内容にすることが重要です。
個人情報漏洩の通知に関するよくある質問
漏洩通知のメールは削除してもよい?
正規の漏洩通知は、対象情報や案内内容を後から確認できるよう保存しておくと役立ちます。偽メールでも、情報を入力したり被害が出たりした場合は、相談に必要な記録を確保しましょう。
退会したサービスから通知が来たらどうする?
退会後も一部の情報が保存されている場合があります。過去の登録履歴と公式発表を確認し、自分が対象かを公式窓口で確かめてください。
パスワードを変更すれば対応は終わり?
漏れた情報によります。パスワードの使い回し先、不審なログイン、登録情報の変更も確認しましょう。本人確認書類やカード情報が漏れた場合は、それぞれ別の対応が必要です。
公式サイトに発表が見当たらない場合は?
発表がないことだけで、偽物と断定しないようにします。個別の通知である可能性もあるため、メール内の窓口ではなく、公式サイトに掲載されている問い合わせ先で確認してください。
漏洩通知は、公式情報から確認して対応する
個人情報漏洩のメールが届いたら、まず公式サイトや公式アプリから内容を確認しましょう。差出人の表示名、ロゴ、文章の自然さだけで、本物と判断することは避けてください。
正規の通知だった場合は、自分が対象か、何が漏れたかを確認し、情報に応じた対処を進めます。偽サイトに入力してしまった場合は、アカウント保護やカード会社・金融機関への連絡を速やかに行うことが大切です。
確認先と対応手順を簡単なマニュアルにしておくことは、個人にも会社にも役立つ備えです。mayclassでは、社内の情報管理ルールや漏洩時の報告・対応手順の整理を支援しています。仕組みづくりについては、お問い合わせページからご相談ください。
▼下記記事もおすすめです▼
個人情報漏洩の対策と対処法|パスワード管理・流出チェック・個人でできる対策と流出したときの対処法