通販サイト、SNS、カーシェア、会員制サービス。私たちは日々、多くのサービスに個人情報を登録しています。
自分が不審なメールを開かないように気をつけていても、登録先への不正アクセスなどによって情報が流出することがあります。2026年9月には、国内のカーシェアサービスで、運転免許証画像などの本人確認書類が漏洩した事例も公表されました。
だからこそ、個人情報漏洩への備えは、パスワードを強くするだけでは十分ではありません。不要な登録を減らし、漏洩を確認する方法を知り、発覚後に何をするかまで整理しておくことが大切です。
この記事では、個人でできる情報漏洩対策と、パスワードや運転免許証情報が流出したときの対処法を解説します。最後に、自分や家族が迷わず対応するための簡単な「対応マニュアル」の作り方も紹介します。
個人情報が漏洩すると、どのようなリスクがある?
情報が流出したときのリスクは、漏れた情報によって異なります。まずは、何が漏れたのかを確認することが対応の出発点です。
ID・パスワードの流出は、ほかのサービスにも影響する
複数のサービスで同じIDとパスワードを使っていると、一つのサービスから流出した情報を使って、別のサービスへのログインを試されるおそれがあります。
たとえば、通販サイトとメールで同じパスワードを使っていた場合、通販サイトからの流出がメールの不正利用につながる可能性があります。メールアカウントを乗っ取られると、他サービスのパスワード再設定にも影響しかねません。
「漏れたサービスだけ変更すればよい」と考えず、同じパスワードを使っている登録先も確認しましょう。
氏名・住所・電話番号は、詐欺やなりすましに悪用されるおそれがある
氏名や住所を知っている相手から連絡が来ると、正規の担当者だと思ってしまうことがあります。しかし、流出した情報を使って、サービス提供会社や金融機関などを装っている可能性もあります。
「登録情報の確認が必要です」「補償を受けるために手続きしてください」といった連絡が来ても、その場で個人情報や認証コードを伝えないようにしましょう。正規の窓口から、連絡の内容を確かめることが大切です。
運転免許証の画像は、特に慎重に扱いたい情報
運転免許証には、氏名、住所、生年月日、顔写真、免許証番号などが記載されています。本人確認に使われる情報が一つの画像にまとまっているため、流出した場合は、なりすましや不正な本人確認への悪用が懸念されます。
国内のカーシェアサービスが2026年9月29日に公表した内容では、運転免許証画像などの本人確認書類が漏洩したアカウント数は約160万件とされています。これは本人確認書類全体の件数であり、すべてが運転免許証画像だったという意味ではありません。
免許証画像が漏れたからといって、必ず不正契約が成立するわけではありません。ただし、パスワードのように簡単に変更できない情報が多く含まれるため、流出後も不審な連絡や身に覚えのない請求に注意する必要があります。
個人でできる情報漏洩対策 5つの基本
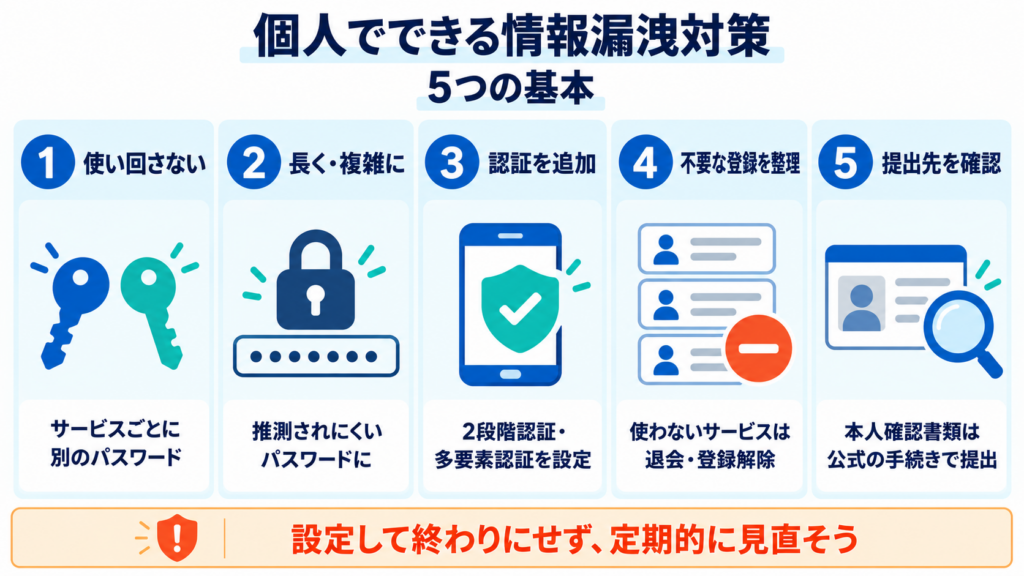
個人情報漏洩対策①:パスワードを使い回さない
まず見直したいのが、パスワードの使い回しです。サービスごとに異なるパスワードを設定し、一つの流出がほかのアカウントへ広がらないようにします。
ここで、IDとパスワードは分けて考える必要があります。ログインIDとして同じメールアドレスを使うこと自体が、直ちに危険というわけではありません。特に避けたいのは、複数のサービスで同じパスワードを使うことです。
メールアドレスは、必要に応じて仕事用・私用などで分けると管理しやすくなります。ただし、IDを分けても、パスワードが同じであれば使い回しのリスクは残ります。
個人情報漏洩対策②:長く、推測されにくいパスワードにする
名前、生年月日、電話番号、単純な文字や数字の並びなど、他人が推測しやすいパスワードは避けましょう。
英字、数字、記号を組み合わせることに加えて、十分な長さを確保することも大切です。短いパスワードの一部を記号に置き換えるだけでは、推測されやすさが残る場合があります。
すべてを暗記しようとすると、使い回しにつながりがちです。信頼できるパスワード管理機能を使い、サービスごとに異なる長いパスワードを生成・保存する方法もあります。
管理機能を使う場合は、その管理用アカウント自体の保護も必要です。強いパスワード、利用できる多要素認証、端末の画面ロックをあわせて設定しましょう。
個人情報漏洩対策③:2段階認証・多要素認証を設定する
2段階認証や多要素認証は、パスワード以外の確認を追加して、ログインを保護する仕組みです。サービスによって、認証アプリ、SMS、セキュリティキーなどの方式があります。
「2段階」と「多要素」は厳密には同じ意味ではありませんが、個人が設定する際は、パスワードに加えて、手元の端末などで確認する認証方式を選ぶことがポイントです。
IPAも、多要素認証はIDとパスワードだけでの不正ログインを防ぐうえで有効と案内しています。
ただし、認証コードまで偽サイトに入力したり、他人に伝えたりすると、被害を防げない場合があります。身に覚えのない認証要求を承認せず、認証コードを電話やメッセージで渡さないようにしましょう。
機種変更や端末紛失に備え、復旧方法やバックアップコードの保管方法も確認しておきます。
個人情報漏洩対策④:使っていないサービスは退会・登録解除する
一度だけ買い物をしたサイトや、以前使っていたアプリに、個人情報を登録したままになっていないでしょうか。
使っていないサービスは、必要性を確認して退会・アカウント削除を検討しましょう。登録先を減らすことは、今後の情報提供を減らし、管理するアカウントを整理することにもつながります。
注意したいのは、アプリの削除やメール配信の解除だけでは、退会にならない場合があることです。公式の退会手続きと、登録情報の扱いを確認してください。
また、退会しても、法令や利用規約に基づいて一部の情報が保存される場合があります。退会すれば過去の情報が必ず消える、すでに起きた漏洩の対象から外れる、というわけではありません。
個人情報漏洩対策⑤:本人確認書類を提出する前に、提出先を確認する
運転免許証などの画像を提出する際は、公式サイトや公式アプリから、正規の手続きとして求められているか確認しましょう。
突然届いたメールやSMSから開いたページで、本人確認書類を送るよう求められた場合は、一度立ち止まることが大切です。公式サイトを自分で開き、手続きの必要性を確認します。
サービスを利用する前に、運営者、提出の目的、情報の保存・削除に関する説明も確認しましょう。本人確認書類を提出したサービスを把握しておくと、漏洩の発表があった際に、自分が対象になり得るか確認しやすくなります。
個人情報の流出チェッカーは使っても大丈夫?
個人情報流出チェックで分かることには限界がある
個人情報流出チェッカーやパスワードのチェック機能は、漏洩への気づきを得る手段の一つです。ただし、確認できる情報や照合するデータは、ツールによって異なります。
パスワードの漏洩確認機能で、運転免許証画像や住所の流出まで確認できるとは限りません。また、未発見の漏洩や、ツールが把握していない情報は検出できない場合があります。
「問題が見つからなかった」という結果は、すべての個人情報が安全であることの証明ではありません。サービス提供者の公式発表も、あわせて確認しましょう。
提供元が不明なサイトに、情報を入力しない
安全確認のつもりで入力した情報を、不審なサイトに渡してしまっては意味がありません。
「漏洩を調べるため」として、パスワード、認証コード、カード情報、免許証画像を求めるサイトや連絡には注意してください。特に、見慣れないチェックサイトへ、普段使っているパスワードを直接入力することは避けましょう。
提供元を確認できない場合は、無理に使わず、利用中のブラウザやパスワード管理サービスの公式機能から確認する方法を検討します。
大手の公式機能など、提供元を確認できるものを選ぶ
ツールを選ぶ際は、提供元、公式のURL、入力する情報、情報の取り扱いを確認できるものを優先しましょう。大手サービスの公式機能は、こうした点を確認しやすい選択肢です。
たとえば、Google パスワード マネージャーでは、保存したパスワードについて、漏洩や使い回し、脆弱性を確認する機能が案内されています。
利用するときは、通知メールのリンクをそのまま開くのではなく、ブラウザやアプリの設定画面から公式機能へ進むと、偽サイトへの誘導を避けやすくなります。
大手の名前を使った偽サイトもあり得るため、ブランド名だけで安心せず、実際に公式の機能かどうかを確認してください。
個人情報が漏洩したときの対処法
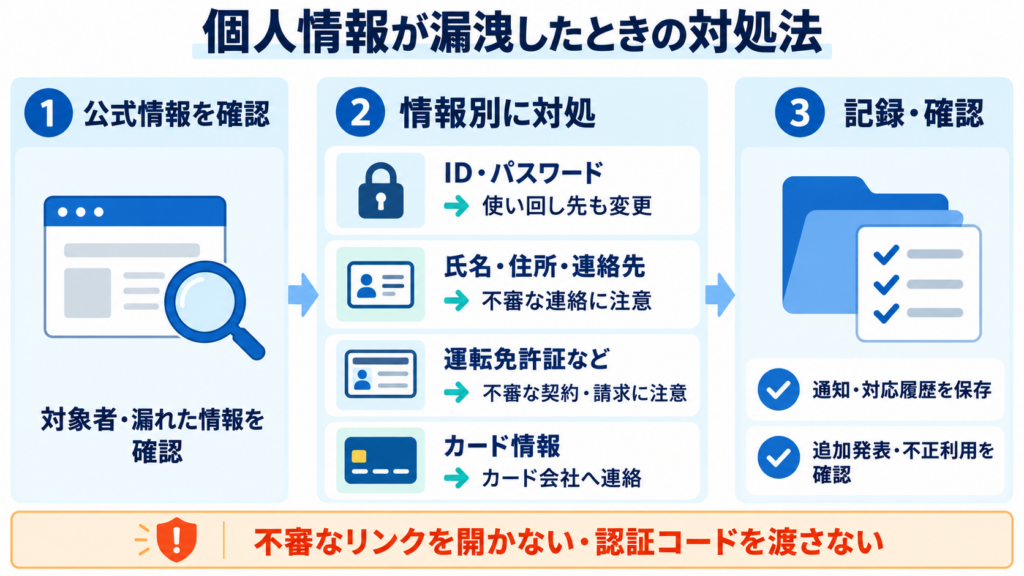
まず公式発表で、漏れた情報と対象者を確認する
個人情報漏洩の通知を受け取ったら、公式サイトや公式アプリを直接開き、発表内容を確認します。通知自体が偽物である可能性もあるため、メール内のリンクや記載された電話番号だけを頼りにしないようにしましょう。
確認するのは、主に次の項目です。
- 自分のアカウントが対象になっているか
- どの情報が漏洩した、または漏洩した可能性があるか
- サービス提供者が案内している対応
- 正規の問い合わせ先と、今後の追加発表
調査中の場合は、初回の発表から対象や情報の種類が変わることもあります。通知を保存し、その後の更新も確認します。
パスワードが漏れた場合は、使い回し先も変更する
パスワードが漏れた、または漏れた可能性がある場合は、公式サイトやアプリから変更します。同じパスワードを使っているほかのサービスも、新しい別々のパスワードに変更してください。
あわせて、ログイン履歴、登録メールアドレス、電話番号、購入履歴などに不審な変更がないか確認します。他端末のログアウトや接続済みアプリの解除ができる場合は、サービスの案内に沿って対応しましょう。
すでにログインできない場合は、公式のアカウント復旧手続きやサポート窓口を利用します。
免許証情報が漏れた場合は、通知を保存して不審な利用に注意する
運転免許証の画像や情報が漏れた場合は、事業者の通知、対象情報、問い合わせ履歴を保存しておきましょう。そのうえで、身に覚えのない契約や請求、本人確認の連絡などがないか注意します。
なりすましによるクレジットやローンの申し込みが心配な場合は、信用情報機関の「本人申告」について、対象となる状況や手続きを確認する方法があります。CICは、不審な相手に本人確認書類の画像を送った場合の案内を公開しています。
本人申告は、加盟会社の審査時の判断材料となる仕組みであり、すべての不正利用を停止する制度ではありません。漏洩事案で利用できるか、ほかの信用情報機関への手続きが必要かも含めて、各機関に確認してください。
不審な契約や金銭的被害がある場合は、該当する事業者や金融機関へ連絡し、警察にも相談しましょう。緊急ではない警察への相談先として、警察相談専用電話「#9110」があります。
免許証の再交付や番号の扱いについては、都道府県警察の運転免許窓口に確認してください。再交付によって、すでに流出した画像や氏名・住所が回収されるわけではありません。
個人情報漏洩後の「確認」「補償」を装う連絡に注意する
個人情報漏洩後は、事業者を装う連絡にも注意が必要です。
「被害確認のため認証コードを教えてください」「補償金を受け取るにはカード情報が必要です」と言われても、その場で入力や送信をしないでください。
連絡の真偽は、公式サイトで確認した窓口から問い合わせます。偽の案内に情報を渡してしまうと、最初の漏洩に加えて、新たな被害につながるおそれがあります。
漏れた個人情報ごとに、必要な対応を分ける
| 漏洩した情報 | 主な対応 |
|---|---|
| ID・パスワード | 該当サービスと使い回し先のパスワード変更、ログイン履歴の確認、多要素認証の設定 |
| 氏名・住所・電話番号・メールアドレス | 不審な連絡への注意、公式窓口での確認、通知の保存 |
| 運転免許証などの本人確認書類 | 漏洩内容の確認、不審な契約・請求への注意、必要に応じた関係窓口への相談 |
| クレジットカード情報 | カード会社へ速やかに連絡し、利用停止・再発行などの指示を確認 |
パスワード変更は重要ですが、免許証画像や住所などの流出に対する対処を、それだけで済ませることはできません。漏れた情報に応じて行動を選びましょう。
迷わず動くために「自分用の対応マニュアル」を作っておく
漏洩の通知が来てから、登録先や問い合わせ窓口を探すのは大変です。普段から最低限の情報と対応手順をまとめておくと、落ち着いて行動しやすくなります。
利用サービスと確認先を整理する
一覧には、次の項目をまとめます。
- サービス名と公式サイト
- 登録しているメールアドレス
- 多要素認証の設定状況
- 本人確認書類を提出したか
- 問い合わせ先や復旧手続きの確認先
パスワードそのものは、一覧表に平文で書かず、信頼できる管理機能で保管します。一覧にも個人情報が含まれるため、公開リンクや誰でも見られる共有場所には置かないようにしましょう。
通知を受け取ったときの手順をチェックリストにする
簡単な対応マニュアルなら、次のような形でも十分に役立ちます。
- 公式サイト・アプリで漏洩の発表を確認する
- 自分が対象か、何が漏れたかを確認する
- 漏れた情報に応じて、パスワード変更や問い合わせを行う
- ログイン履歴、利用明細、登録情報に異常がないか確認する
- 通知と対応履歴を保存し、追加発表を確認する
「何をするか」だけでなく、「どこから確認するか」「どんな場合に相談するか」まで書いておくと、実際に使える手順になります。
仕事用の情報が関係するときは、会社のマニュアルに沿って報告する
業務用アカウントや会社の情報が関係する場合は、社内の報告窓口へ速やかに連絡しましょう。
自己判断でメールやログを削除したり、会社全体のアカウント設定を変更したりすると、調査やほかの業務に影響する場合があります。必要な保全や操作は、会社の対応マニュアルと担当者の指示に沿って進めます。
個人の備えと会社の対応手順がつながっていれば、情報漏洩を発見したときの連絡もスムーズになります。
個人情報漏洩への備えは、日々の管理と発覚後の手順から
個人情報漏洩への対策では、パスワードの使い回しを避け、長く推測されにくいものにすること、多要素認証を設定することが基本です。使っていないサービスを整理し、本人確認書類の提出先を確認することも、情報の管理につながります。
流出チェックは、提供元を確認できる公式機能を選びましょう。結果だけで安全を判断せず、事業者の公表内容も確認する必要があります。
もし情報が流出したら、漏れた情報を確認し、その種類に応じて対応してください。普段から確認先と対応手順をまとめておくことで、突然の通知にも落ち着いて行動しやすくなります。
mayclassでは、業務の可視化とマニュアル化を通じて、必要なときに迷わず動ける仕組みづくりを支援しています。社内の情報管理ルールや、情報漏洩時の報告・対応手順の整理については、お問い合わせページからご相談ください。
▼下記記事もおすすめ▼
情報漏洩対応マニュアルの作り方|インシデントの初動対応・報告期限・記載例を解説